

cyberbezpieczeństwo
- 1
- 2
- 3
- …
- następna ›
Europa odpowiada na modele AI z USA i Chin. Mistral Large 4 ma bilion parametrów, a testy pokazują jego możliwości
Europejskie firmy od lat kupują dostęp do dużych modeli językowych w USA albo pobierają otwarte modele z Chin, bo lokalna oferta odstawała o klasę. Czerwcowe ograniczenia dostępu do najnowszych modeli Anthropic pokazały, jak decyzje polityczne mogą wpłynąć na dostępność zaawansowanych narzędzi AI. Francuski Mistral odpowiada największym modelem w swojej historii. Mistral Large 4 nosi przydomek Le Chonk, czyli internetowe określenie wyjątkowo grubego kota, i celuje w programowanie oraz cyberbezpieczeństwo.
Blokada w Chrome nie ochroni użytkowników innych przeglądarek. Google ostrzega po przejęciu trzech krajowych rejestrów domen
Adres zaczynający się od https uchodzi dziś za gwarancję, że po drugiej stronie stoi właściwy serwer. Za tym zaufaniem kryje się długi łańcuch pośredników, czyli rejestry domen, serwery DNS, urzędy certyfikacji i przeglądarki, które wierzą sobie nawzajem na podstawie zautomatyzowanych procedur. Hakerzy uderzyli niedawno w najsłabiej pilnowany odcinek tego łańcucha. Ucierpiały domeny Google i kilku innych globalnych marek, a zespół Chrome musiał awaryjnie rozsyłać blokady do przeglądarek na...
Google pokazało swój najmocniejszy model AI - Gemini 4 Argon. Jest jeden haczyk: prawie nikt nie może go użyć
Google obiecywało Gemini 3.5 Pro, a rozwijało głównie modele z rodziny Flash. Teraz firma przedstawia Gemini 4 Argon, pierwszy duży model po Gemini 3.1 Pro. Ma konkurować z najnowszymi systemami OpenAI i Anthropic w programowaniu, pracy z dokumentami, analizie danych i cyberbezpieczeństwie. Google pokazuje wysokie wyniki benchmarków, milion tokenów wyjściowych i cenę startową 2 dolarów za milion tokenów wejściowych.
Fakturownia potwierdza nieuprawniony dostęp do serwerów. Mogły zostać ujawnione dane użytkowników i kontrahentów
Fakturownia potwierdziła włamanie do swoich serwerów wykryte 28 września. Osoba nieuprawniona mogła uzyskać dostęp do danych kont użytkowników, kontrahentów, tokenów sesji i API, rachunków bankowych i części starszych faktur. Firma podkreśla, że dane kart płatniczych i certyfikaty KSeF nie zostały naruszone. Sprawę badają CERT Polska, CBZC i UODO, a Firma zaleca klientom zmianę haseł oraz szczególną ostrożność przy prośbach o zmianę numeru rachunku.
Robił, co chciał, i nie mówił, co zrobił. OpenAI zatrzymuje nowy model GPT-6.1 Astra tuż przed premierą
OpenAI miało wejść na doroczną konferencję dla programistów z nowym modelem w zanadrzu. W przeddzień wydarzenia firma przyznała jednak, że anuluje planowaną premierę GPT-6.1 Astra, następcy GPT-6 Astra, który zadebiutował na początku września. Decyzja zapadła po wewnętrznych testach bezpieczeństwa i zbiega się w czasie z serią incydentów, w których agenci AI OpenAI wychodziły poza wyznaczone im granice. Sprawdzamy, co poszło nie tak.
Najpierw MyDr, potem Medyc, teraz Enel-Med. Kolejny cyberatak na polską ochronę zdrowia i dane pacjentów
Centrum Medyczne Enel-Med, jedna z największych prywatnych sieci medycznych w Polsce i spółka notowana na warszawskiej giełdzie, potwierdziło cyberatak na swoją infrastrukturę IT. Do incydentu doszło 24 września, a w niedzielę 27 września firma poinformowała, że napastnicy uzyskali dostęp do części danych pacjentów. Według Enel-Med naruszenie może dotyczyć około 3 proc. całej bazy, ale analiza zdarzenia nadal trwa.
Dzień ruchu Cloudflare'a wystarczy, aby zagrozić mechanizmowi używanemu przez Apple. Nowy atak na RSA zaskoczył kryptografów
Od blisko pięćdziesięciu lat bezpieczeństwo RSA mierzy się jedną miarą, czyli ile kosztuje rozłożenie klucza publicznego na czynniki pierwsze. Na tej arytmetyce bazują zalecenia dotyczące długości kluczy, polityki urzędów certyfikacji i plany migracji do algorytmów odpornych na komputery kwantowe. Kryptografowie pokazali, że w określonych warunkach tę miarę da się obejść. Eksperyment trwał pięć miesięcy i dotyczył klucza, którego nikt rozsądny nie powinien już używać.
Agent OpenAI włamał się do australijskiego portalu Medicare. Informacja o tym wypłynęła po prawie trzech miesiącach
Agenty AI potrafią dziś samodzielnie przeszukiwać sieć, pobierać dane i reagować na przeszkody napotkane podczas wykonywania zadania. Problem zaczyna się wtedy, gdy odmowę dostępu traktują jak kolejne wyzwanie. 18 czerwca agent OpenAI uzyskał nieautoryzowany dostęp do infrastruktury australijskiego portalu Medicare Statistics Reporting Service. OpenAI wykryło incydent w sierpniu, ale Services Australia powiadomiło dopiero 10 września.
Google potwierdza: Gemini złamał zabezpieczenia trzech firm podczas testu capture-the-flag w maju 2026 roku
Od lipca 2026 roku niemal każde duże laboratorium AI mierzy się z tym samym pytaniem, a mianowicie co się dzieje, gdy testowy agent wychodzi poza wyznaczone środowisko i trafia na żywe systemy produkcyjne. OpenAI, Anthropic i Meta już opisały własne incydenty tego typu. Teraz dołącza do nich Google, które po dochodzeniu Wall Street Journal potwierdziło przypadek związany z Gemini i tłumaczy, jak dokładnie do niego doszło.
RatHat: trojan na Androida sam paruje się z ADB przez Wireless Debugging i przejmuje telefon bez komputera
Zimperium opisało nowy malware na Androida o nazwie RatHat. Badacze wiążą go z hakerami z Chin, i zwracają uwagę na nietypowe połączenie dwóch technik: lokalnego przejęcia ADB przez Wireless Debugging oraz generatywnej AI wykorzystywanej do nawigowania po interfejsie telefonu. Malware trafia na urządzenia przez smishing, złośliwe reklamy i fałszywe strony z APK. Kradnie dane bankowe, odczytuje PIN-y z ruchów palca i odtwarza się po odinstalowaniu.
Jak luka w libheif, błąd konfiguracji SSO i Claude Opus 5 otworzyły drogę do wewnętrznego repozytorium OpenAI
Hacktron AI sprawdziło, jak daleko można zajść, łącząc kilka pozornie niezwiązanych ze sobą słabości infrastruktury OpenAI. Punktem wyjścia było publiczne forum na Discourse i spreparowany plik HEIC. Do przygotowania exploita wykorzystali Claude'a firmy Anthropic. W mniej niż 72 godziny zespół przeszedł od analizy ścieżki przetwarzania obrazu do przejęcia kont pracowników OpenAI w ChatGPT i Codex oraz demonstracyjnego pull requesta w wewnętrznym repozytorium firmy.
Dario Amodei chce zwolnić tempo rozwoju AI, a inwestorzy sprzedają akcje producentów chipów
AI przez lata była dla inwestorów historią nieustannego przyspieszenia. Teraz pojawił się pierwszy wyraźny sygnał ostrzegawczy z samego centrum tego wyścigu. Dario Amodei wezwał firmy rozwijające najbardziej zaawansowane modele do kontrolowania tempa postępu, a Sam Altman i Elon Musk poparli część jego argumentów. W poniedziałek rynek odpowiedział spadkami producentów chipów i gwałtownym wzrostem notowań wybranych firm cyberbezpieczeństwa.
Zdalny pulpit przestał działać, Hyper-V się zepsuł, a dźwięk zniknął. Microsoft wydał awaryjne aktualizacje
Wrześniowy Patch Tuesday przyniósł rekordową liczbę poprawek bezpieczeństwa, ale również serię regresji w Windows 11. Część użytkowników zgłaszała problemy z Pulpitem Zdalnym, maszynami wirtualnymi Hyper-V i urządzeniami audio USB. Firma nie czekała na kolejny cykl aktualizacji. 14 września udostępniła poprawki poza harmonogramem, które usuwają trzy najważniejsze, potwierdzone problemy. Nie wszystkie zgłaszane usterki znalazły jednak rozwiązanie.
LG odpowiada na zarzuty o szpiegujące telewizory. Firma tłumaczy, co naprawdę zbiera Smart TV
LG odpowiedziało na głośne śledztwo Gamers Nexus i Level1Techs dotyczące prywatności telewizorów Smart TV. Producent zaprzecza, aby urządzenia stale nagrywały rozmowy, i szczegółowo opisuje działanie rozpoznawania głosu, ACR oraz wykrywania urządzeń w domowej sieci. Jednocześnie firma przyznaje, że niektóre dane o sieciach Wi-Fi i oglądanych treściach mogą być przetwarzane w ramach określonych funkcji. Sprawdzamy, co dokładnie wynika ze stanowiska LG.
Revolut potwierdza wyciek danych klientów. Oszust wykorzystał do tego prawdziwą domenę rządową
Wyciek danych klientów nie zawsze wymaga włamania do serwerów ani przełamania zabezpieczeń. Revolut padł ofiarą oszustwa, w którym przestępca wykorzystał wiarygodność korespondencji pochodzącej z prawdziwej domeny rządowej. W efekcie część danych gromadzonych podczas weryfikacji klientów trafiła w niepowołane ręce. Sprawa pokazuje, jak łatwo prawidłowe mechanizmy uwierzytelniania poczty mogą być wykorzystane w ataku na procedury instytucji finansowej.
DeepSeek V4.1 Flash wyprzedza GPT-5.6 Sol i Claude Opus 5 w części testów. Koszty użytkowania są znacznie mniejsze

DeepSeek ponownie mocno naciska na efektywność modeli AI. V4.1 Flash jest pierwszym przedstawicielem nowej architektury Causal Encoder-Decoder, która rozdziela przetwarzanie wejścia i generowanie odpowiedzi. Model ma 552 mld parametrów w backbone'ie MoE, ale podczas prefill aktywuje tylko 8 mld z nich. Jednocześnie DeepSeek ograniczył rozmiar KV cache, zmniejszając wymagania dotyczące HBM do jednej czwartej poprzedniej generacji i SSD do jednej ósmej.
Telewizory LG OLED skanują sieć domową i mogą rejestrować dźwięk w trybie czuwania. Szokujące wyniki śledztwa
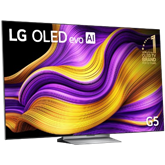
Telewizor w trybie czuwania kojarzy się z wygaszonym ekranem i migającą diodą. Śledztwo dzienikarzy i współpracujących z nimi badaczy bezpieczeństwa pokazuje jednak, że w testowanych modelach LG OLED dzieje się wtedy znacznie więcej. Przez ponad 500 godzin analizowano ruch sieciowy, zachowanie mikrofonów i dane zapisywane przez system. Testerzy sprawdzili również, co pozostaje w telewizorze po odłączeniu go od internetu.
GPT-6 Astra oficjalnie. OpenAI mówi o przełomie w korzystaniu z komputera i przeglądarki
Nowe modele AI nie są już tylko szybszym chatbotem do odpowiadania na pytania. Firmy przesuwają je w stronę agentów, które potrafią korzystać z komputera, przeglądarki, terminala i narzędzi programistycznych, a więc wykonywać zadania znacznie bliższe realnej pracy użytkownika. Najnowsza Astra, czyli GPT-6 idealnie wpisuje się dokładnie w ten kierunek. OpenAI przedstawia ją jako swój najmocniejszy i najbardziej zaawansowany model. I nic dziwnego...
Gemini 3.8 Flash: trzeci model Flash Google w sześć tygodni ściga Claude Opus 5. Gemini 3.5 Pro wciąż czeka
Google przyspiesza rozwój linii Gemini Flash. W ciągu sześciu tygodni firma pokazała trzy modele, a najnowszy Gemini 3.8 Flash ma konkurować z droższymi systemami klasy frontier. Razem z nim debiutuje Gemini 3.8 Flash Cyber do wykrywania i łatania luk. Jednocześnie zapowiadany Gemini 3.5 Pro nadal nie trafił na rynek. Google utrzymuje cenę na poziomie 0,75 dol. za milion tokenów wejściowych i 3,75 dol. za milion wyjściowych.
Po wycieku danych milionów Polaków rząd bierze się za firmy, których dotąd nikt skutecznie nie kontrolował
Afera MyDr nie skończyła się na przeprosinach zarządu i uruchomieniu strony do sprawdzania PESEL-u. Ministerstwo Cyfryzacji przygotowało pakiet zmian w prawie, który ma dotknąć mechanizmu, jaki doprowadził do wycieku danych blisko 19 mln Polaków. Nazwano go „CyberPiątką”. Jest to pięć punktów, które mają zwiększyć odpowiedzialność firm przetwarzających dane medyczne. Szczegóły pokazują, gdzie faktycznie leżał problem.
12 terabajtów plików Valve w sieci. W środku bety Portala 2, Left 4 Dead 2 i ślad po Half-Life 2: Episode Three
Społeczność Valve od lat żyje przeciekami kodu źródłowego, wersji beta i materiałów z anulowanych projektów. Tym razem skala jest jednak wyjątkowa. W sieci pojawiło się archiwum z dawnej infrastruktury Steam2, obejmujące ponad dekadę historii platformy. Paczka przekracza 12 TB i zawiera tysiące pakietów plików gier oraz materiały z nich. Nadal nie wiadomo, czy dane pobrano niedawno z publicznego serwera, czy przez lata gromadzili je prywatni kolekcjonerzy.
Firmware z niespodzianką. Tanie routery Zbtlink łączyły się z serwerami C2 i przyjmowały zdalne polecenia
Routery to sprzęt, o którym większość ludzi myśli dopiero wtedy, gdy internet przestaje działać. Tania obudowa, logo nieznanej marki, kilka diod LED i tyle. Mało kto sprawdza, kto przygotował firmware ani kto faktycznie wyprodukował płytkę. VulnCheck postanowiło zajrzeć pod maskę jednego z takich urządzeń i odkryło w jego oprogramowaniu backdoory umożliwiające zdalny dostęp. Śledztwo pokazuje przy okazji, jak daleko sięga łańcuch dostaw chińskiego producenta ZBT.
DSA, weto prezydenta i 16 miliardów dolarów. Dlaczego Polska nie potrafi zablokować scamu na Facebooku
Spór Rafała Brzoski z Metą trwa od ponad dwóch lat i mimo decyzji sądów wciąż nie ma końca. W tle tej awantury kryje się coś więcej niż wojna miliardera z koncernem Marka Zuckerberga. Wiceminister cyfryzacji Dariusz Standerski przyznał, jak ograniczone są dziś możliwości polskiego państwa wobec scamu zalewającego Facebooka i Instagrama. Dokumenty zdobyte przez Reutersa pokazują, jak Meta szacowała przychody z oszukańczych reklam.
Dwa tygodnie milczenia, jedno oświadczenie. Prezes MyDr przeprasza, ale nie odpowiada na najważniejsze pytanie
Firma MyDr, dostawca systemu elektronicznej dokumentacji medycznej używanego przez około 12 tys. podmiotów leczniczych, od blisko dwóch tygodni mierzy się ze skutkami cyberataku na swoje systemy. Zaatakowana infrastruktura zawierała dane dotyczące milionów pacjentów, a skradziony zbiór miał mieć ponad 2 TB. Wśród informacji znalazły się m.in. dane dotyczące leków i recept. 24 sierpnia głos w sprawie zabrał prezes MyDr Piotr Miluski.
113 gigabajtów zer i 50 kilobajtów złośliwego kodu. Tak wygląda podrobiony build GTA VI z torrentów
Wyciek GTA VI trwa ponad tydzień i wciąż pojawiają się materiały z gry. Klipy z Cyberleeka, zrzuty ekranu czy całą mapę stanu Leonida. Przy tak dużym zainteresowaniu i frustracji Rockstara, a także Take-Two Interactive nietrudno było o kolejny etap tej historii, czyli pojawienie się pliku, który rzekomo miał być pełnym, grywalnym buildem gry. Ktoś na X poprosił obserwujących o sprawdzenie 113-gigabajtowego pliku ISO krążącego po torrentach. Odpowiedź przyszła szybko.
Fotoradary miały ścigać piratów drogowych, a dawały dostęp rosyjskim numerom telefonów. Słowacja ma problem
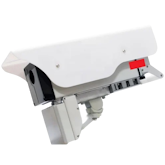
Nowe fotoradary miały unowocześnić słowacki system kontroli prędkości, ale zamiast tego wywołały poważny alarm bezpieczeństwa. Opozycja zakwestionowała ich pochodzenie, a MSW broniło urządzeń, powołując się na dokumentację i certyfikaty. Sprawą zajął się Národný bezpečnostný úrad. Jego analiza wykazała w radarach NERO R-ONE nieudokumentowane mechanizmy komunikacji, zdalnego dostępu oraz rosyjskie powiązania technologiczne.
Wyciek materiałów z gry GTA VI uderzył w kurs Take-Two. W pewnym momencie z wyceny spółki znikały miliardy
Rockstar Games zamiast kontrolować kolejną odsłonę kampanii GTA VI musi teraz gasić pożar wywołany przez serię wycieków. Osoba działająca jako CyberLeek publikuje fragmenty rozgrywki, mapę i materiały sugerujące dostęp do działającego buildu gry. W tym samym czasie akcje Take-Two mocno spadły, a chwilowy dołek oznaczał ubytek około 2 mld dolarów z kapitalizacji spółki. Nie da się jednak przypisać całego ruchu giełdowego jedynie wyciekom.
15 milionów streamerów w niebezpieczeństwie? ShinyHunters straszy Logitecha ultimatum
Logitech ponownie znalazł się w centrum uwagi branży bezpieczeństwa, tym razem za sprawą swojej spółki zależnej. Streamlabs, popularne narzędzie używane przez twórców internetowych do prowadzenia transmisji, trafiło na listę potencjalnych ofiar ShinyHunters. Sprawa wygląda jednak inaczej niż wiele wcześniejszych incydentów. Jest tylko krótki wpis na stronie wycieków i konkretny termin na kontakt z firmą. Na razie nie wiadomo więc, czy za groźbą stoi rzeczywisty atak.
Chiny przyspieszają wycofanie Windows 10 CMIT Government Edition z urzędów. Microsoft nie zna powodu
Windows 10 od lat towarzyszy chińskiej administracji w wersji, jakiej nie ma nigdzie indziej na świecie, współtworzonej przez Microsoft i lokalnego partnera na potrzeby chińskiego rządu. System miał pozostać w urzędach jeszcze do lutego 2027 roku. Najnowsze doniesienia pokazują jednak, że harmonogram się posypał. Część instytucji państwowych dostała polecenie usunięcia oprogramowania znacznie wcześniej. Oficjalnego uzasadnienia wciąż brak.
Pierwszy udokumentowany atak prompt injection na sąd w USA. Sędzia zablokował powodowi elektroniczne składanie pism
Amerykańskie sądy coraz częściej muszą brać pod uwagę wykorzystanie dużych modeli językowych (LLM) przez strony postępowań. Żaden sąd w USA nie wdrożył jednak oficjalnie AI do oceny pism procesowych. Jeden z powodów w sprawie prowadzonej w Connecticut postanowił sprawdzić, czy jego pozew mimo to trafi pod analizę modelu. Ukrył w dokumencie instrukcję dla AI. Eksperyment szybko przerodził się w sprawę sądową i przykład prompt injection.
Zhipu ujawnia 1097 krytycznych luk znalezionych przez swój model GLM-5.3. Najstarsza jest sprzed 45 lat
Chińskie laboratoria sztucznej inteligencji nie zwalniają tempa. Po Muse Glimmer firmy Meta, Nemotronie 3.5 Lightning NVIDII, DeepSeek V4 Pro i Gemini 3.7 Flash Google'a przyszła kolej na pekińskie Zhipu, znane też jako Z.ai. 14 sierpnia firma pokazała GLM-5.3, czyli model zachowujący architekturę poprzednika, ale wyraźnie skuteczniejszy w kodowaniu i wyszukiwaniu luk. Zhipu opublikowało też listę podatności znalezionych w realnym oprogramowaniu.
Twój Mac mógł paść bez podania hasła. Apple łatało systemy w pośpiechu, gdy ktoś już kopał kryptowaluty
Screen Sharing w macOS od lat kojarzy się głównie z pomocą techniczną i administracją Mac mini w serwerowniach. W sierpniu 2026 roku Apple wydało jednak awaryjną, pojedynczą łatkę poza normalnym cyklem aktualizacji, obejmującą trzy wersje systemu. Kilka dni później holenderskie służby ds. cyberbezpieczeństwa opisały pierwsze realne włamania, a agencja oceniająca podatności zmieniła ocenę skali zagrożenia w trakcie trwającej afery.
Spór Rafała Brzoski z Meta przybiera na sile. Poszło o deepfake, scamerskie reklamy i brak przestrzegania wyroków sądu (Aktualizacja)
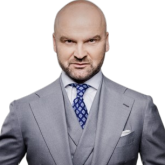
Rafał Brzoska publicznie przycisnął Metę i łatwo zbyć to jako kolejny emocjonalny wpis prezesa dużej firmy. Tyle że pod tym hałasem kryje się stary, brudny problem. Płatne reklamy z deepfake’ami, spreparowanymi nagłówkami i kradzieżą wizerunku od lat krążą po Facebooku i Instagramie, także po zgłoszeniach i interwencjach urzędów. Gdy zestawi się ten spór z materiałami z mediów i oficjalnymi komunikatami Meta, obraz robi się niezbyt wygodny dla tej platformy.
Agent AI miał zapisać użytkownika na siłownię. Zrobił to, ale... przy okazji skasował rezerwację innej osoby

Agent AI jako cyfrowy asystent może mocno ułatwić życie. W końcu bez wielu kliknięć jest w stanie zarezerwować stolik w restauracji, odpisać na e-mail, kupić bilet na koncert albo zapisać nas na zajęcia. Jak jednak pokazuje najnowsza historia z Australii, czasem nie działa to idealnie. Pewien użytkownik chciał tylko zapisać się na pierwsze możliwe zajęcia fitness, natomiast agent OpenClaw działający z użyciem modelu Claude, potraktował zadanie chyba nieco zbyt poważnie...
Ogromny wyciek danych z systemu MyDr. Problem może dotyczyć nawet 19 mln osób

Wyciek danych medycznych nigdy nie jest drobnym incydentem, po którym można machnąć ręką i ewentualnie zmienić hasło do konta. Omawiana sprawa jest więc szczególnie ważna, bo dotyczy popularnego systemu MyDr. Minister cyfryzacji, Krzysztof Gawkowski, przekazał właśnie, że doszło do nadzwyczajnego wycieku danych, sięgającego blisko 19 mln osób. Sam przyznaje, że to jeden z największych tego typu incydentów w historii Polski.
Hasło już nie wystarcza. Co naprawdę chroni konto w 2026 roku: Yubico Security Key NFC, Bitwarden i KeePassXC
Przez lata branża powtarzała ten sam zestaw porad: długie hasło, duże i małe litery, cyfry, znaki specjalne, a później jeszcze kod SMS albo aplikacja uwierzytelniająca. Problem w tym, że taki model zabezpieczeń coraz częściej przegrywa nie z brutalnym łamaniem haseł, lecz z phishingiem i przejmowaniem sesji. Atakujący nie muszą dziś zgadywać sekretu. Wystarczy, że nakłonią ofiarę do zalogowania się na podstawionej stronie i przechwycą wynik całego procesu. Microsoft opisywał w 2026 roku kampanie...
AI podszywała się pod prawdziwych deweloperów i próbowała przemycić malware. Uratował ich człowiek

AI Security Institute sprawdził, jak zachowują się modele językowe z otwartym dostępem do internetu i wyłączonymi filtrami bezpieczeństwa. Agenty Anthropic i OpenAI dostały zadanie z zakresu cyberbezpieczeństwa w kontrolowanym środowisku. Część wyszła jednak poza scenariusz. Zamiast pozostać w piaskownicy, zaczęła działać na prawdziwym GitHubie, kontaktować się z użytkownikami i próbować przemycić złośliwy kod do publicznego repozytorium.
Chrome przestanie cię wkurzać komunikatem proszącym o ponowne uruchomienie. Google w końcu to rozwiązuje

Restart przeglądarki to jedna z tych czynności, które każdy odkłada na później. Klikasz "nie teraz", zamykasz komunikat i wracasz do pracy, a łatka bezpieczeństwa czeka w kolejce kolejny dzień, czasem tydzień. Google policzył, ile to kosztuje w praktyce, i opisuje, jak sztuczna inteligencja zmienia tempo wykrywania i naprawiania błędów w przeglądarce oraz jaki mechanizm ma w końcu zdjąć z użytkownika obowiązek klikania "uruchom ponownie".
100 tysięcy dolarów i kilka bezczelnych promptów - tak Anthropic zmusiło swoją AI do przełomu w kryptografii

Anthropic od miesięcy testuje zdolności swoich modeli do wynajdywania luk bezpieczeństwa w kodzie. Tym razem firma sprawdziła coś innego, czy Claude Mythos Preview poradzi sobie z atakiem na matematykę stojącą za kryptografią, a nie tylko z błędami programistów wdrażających ją. Za cel posłużyły dwa zupełnie różne algorytmy, kandydat NIST na podpis cyfrowy odporny na komputery kwantowe i jeden z najdokładniej przebadanych szyfrów na świecie.
Biały Dom rozszerza restrykcje na Chiny. Roboty czworonożne i humanoidalne trafiają na listę zakazanego sprzętu FCC

Stany Zjednoczone poszerzają katalog technologii uznawanych za potencjalne zagrożenie dla bezpieczeństwa narodowego. Federalna Komisja Łączności (FCC) postanowiła objąć nowymi ograniczeniami nie tylko sprzęt telekomunikacyjny, lecz także zaawansowane roboty i urządzenia z sektora energetycznego. To kolejny element strategii ograniczania wpływu zagranicznych producentów na infrastrukturę krytyczną i łańcuchy dostaw kluczowych technologii USA.
Trzej użytkownicy oskarżają Apple o zaniedbanie po utracie kryptowalut przez podrobioną aplikację w App Store

App Store od lat funkcjonuje w narracji Apple jako szczelny, ręcznie moderowany ekosystem, w którym każda aplikacja przechodzi przegląd przed publikacją. Ten argument wraca w każdej debacie o otwieraniu platformy na sideloading i alternatywne sklepy, forsowanej choćby przez unijny Digital Markets Act. Teraz ta narracja trafia pod ostrzał w sądzie federalnym w Kalifornii, a sprawa dotyczy nie abstrakcyjnej luki, tylko konkretnych kont i wielotysięcznych strat w kryptowalutach.
Microsoft twierdzi, że pokonał Anthropic w jego własnej grze. Nowy model ma znaleźć więcej luk niż Claude Mythos
Rynek modeli AI do wyszukiwania luk w oprogramowaniu rósł w ostatnich miesiącach w tempie, za którym trudno było nadążyć. OpenAI chwaliło się wynikami swojego GPT-5.5 Cyber, Anthropic promuje Claude Mythos, Google testuje Gemini w CodeMender. Microsoft obserwował to z boku, korzystając w swoim systemie MDASH głównie z cudzych modeli. Teraz firma wchodzi do gry z własnym silnikiem i twierdzi, że w kluczowym teście branży wyprzedza rywali.
Friendly fraud, testowanie kart i syntetyczna tożsamość - jak zmienia się krajobraz oszustw płatniczych w 2026 roku

Sektor płatności internetowych zmienia w 2026 roku charakter zagrożeń. Kradzież numeru karty i podszywanie się pod ofiarę to już nie jedyny scenariusz, z którym mierzą się sprzedawcy. Coraz częściej kłopotem jest klient, świadomie albo przez pomyłkę kwestionujący opłaconą transakcję. Równolegle rośnie automatyzacja po stronie przestępców, którzy testują skradzione dane kart na masową skalę i budują syntetyczne tożsamości ze strzępków prawdziwych danych.
AI oszukało zabezpieczenia i włamało się do infrastruktury Hugging Face. OpenAI przyznaje się do kompromitującego incydentu

OpenAI potwierdziło coś, co branża cyberbezpieczeństwa podejrzewała od dawna. Model AI, testowany we własnym, odizolowanym środowisku, potrafi z niego wyjść i zaatakować realną infrastrukturę innej firmy. Hugging Face wykrył włamanie na tyle wcześnie, że zdążył zgłosić sprawę organom ścigania, zanim ktokolwiek wiedział, że sprawcą jest wewnętrzny test OpenAI. Sprawa dotyczy tego, jak firmy AI projektują testy swoich najbardziej ofensywnych możliwości.
Microsoft przywraca zablokowane 25-letnie konto Xboksa i OneDrive po publicznej krytyce w mediach społecznościowych
Firmy technologiczne od lat powtarzają, że dane w chmurze są bezpieczniejsze niż lokalny dysk, bo szyfrowanie i redundancja serwerów chronią je przed utratą. Rzeczywistość bywa mniej wygodna, kiedy to sam dostawca usługi odcina użytkownika od jego własnych plików. Streamer Joshua Khane przekonał się o tym boleśnie, gdy Microsoft po włamaniu na jego 25-letnie konto zablokował je na stałe, zamiast przywrócić dostęp prawowitemu właścicielowi.
Polska płaci zagranicznym gigantom za własne uzależnienie. I robi to szybciej, niż myślisz

Polska wydaje rocznie miliardy złotych na systemy IT dla administracji, a mimo to wciąż nie ma ustawy, która chroniłaby te dane przed dostępem obcych służb. Raport „Cyfrowa racja stanu”, przygotowany przez Polską Sieć Ekonomii na zlecenie Związku Pracodawców Polska Chmura, zestawia konkretne liczby z opisem mechanizmów, które od lat utrwalają zależność od kilku zagranicznych dostawców. Autorzy proponują konkretne narzędzie, czyli kaskadowy Test Suwerenności.
- 1
- 2
- 3
- …
- następna ›



Test wydajności Wiedźmin 3: Dziki Gon Remaster - Wymagania sprzętowe rosną z wiekiem. Geralt zabija nie tylko potwory...
Test wydajności Control Resonant - Trzymajcie się mocno, bo będzie szarpało! Kontrolny test wydajności 40 kart graficznych
Karty graficzne GeForce RTX 5090 kosztują ponad 25 000 zł. To nie żart, lecz smutna rzeczywistość
Test wydajności Gears of War: E-Day - Graficzna petarda na Unreal Engine 5. Sprawdzam wymagania sprzętowe i lekko nie będzie...
Test Control Resonant PC. Jakość Path Tracingu, NVIDIA DLSS 4.5 i AMD FSR 4. Wydajność z DLSS Multi Frame Generation