

bezpieczeństwo AI
Darmowe narzędzia wystarczyły, by obejść filtry OpenAI i Google. Badacze alarmują o słabościach generatorów obrazów
Generatory obrazów OpenAI i Google tworzą coraz realistyczniejsze grafiki, ale ich zabezpieczenia nadal nie zawsze blokują niedozwolone treści. Zespół White Circle sprawdził je za pomocą automatycznego ataku RISE, wykorzystującego ogólnodostępne modele i wywołania API. W testach DALL-E 3, GPT-Image-2 i Nano Banana 2 skuteczność ataków sięgnęła 13 proc. Badacze sprawdzili również nowsze wersje generatorów i uzyskali jeszcze gorsze wyniki.
Nadella chce zatrzymywać agentów AI w trakcie pracy. To rozsądne zabezpieczenie, ale Microsoft ma też własny interes
Satya Nadella opublikował wpis o bezpieczeństwie zaawansowanej AI. Dzień wcześniej Anthropic ujawnił przypadki, w których agenty AI wykonywały niezamierzone działania na prawdziwych stronach WWW, także należących do amerykańskich instytucji publicznych. Jeden z nich wysłał fałszywe zgłoszenie dotyczące zabójstwa, które system oznaczył jako spam. Szef Microsoftu proponuje odpowiedź inżynieryjną, czyli zabezpieczenia poza modelem, rejestrowanie jego działań i możliwość zatrzymania go w trakcie...
Sam Altman o regulacji AI: świat musi zaakceptować część ryzyka. OpenAI odrzuca podejście Anthropic
Wrzesień nie dał branży AI odetchnąć. Jacob Coxon, badacz Anthropic, odszedł z firmy i oskarżył laboratoria o ryzykowanie ludzkim życiem. Potem Dario Amodei wezwał do wolniejszego rozwijania modeli, a OpenAI ujawniło kolejne wybryki własnych agentów. Biały Dom odpowiedział porozumieniem z firmami i nowym zespołem zadaniowym. W takim klimacie Sam Altman usiadł do rozmowy z Politico o tym, czym OpenAI właściwie różni się od największego rywala.
Model OpenAI miał napisać bota do StarCrafta. Po serii porażek w pojedynkach znalazł w sieci gotowe rozwiązanie
StarCraft: Brood War z 1998 roku wciąż służy jako poligon dla AI. Programiści tworzą do niego boty rywalizujące w turniejach i ligach, a najlepsze projekty powstają przez wiele sezonów. Jesienią 2026 roku do tej rywalizacji dołączyły LLMy. W benchmarku StarSkirmish piszą one w C++ programy sterujące rozgrywką, a wyniki trafiają do publicznego rankingu. Jeden z modeli pokazał właśnie, co może zrobić agent, który znalazł sposób na wykorzystanie luk w środowisku gry.
Donald Trump: firmy AI same się upilnują. Huang, Musk i Zuckerberg podpisali dokument bez systemu kar
Donald Trump zaprosił do Białego Domu szefów największych firm rozwijających sztuczną inteligencję. Przy stole usiedli Sundar Pichai z Google, Dario Amodei z Anthropic, Mark Zuckerberg z Meta, Greg Brockman z OpenAI, Elon Musk z xAI i Jensen Huang z NVIDII, a obok nich członkowie gabinetu i spiker Izby Reprezentantów Mike Johnson. Lunch zakończył się podpisaniem krótkiego dokumentu, który prezydent opublikował potem na Truth Social.
OpenAI przeprasza za działania agentów, a następnego dnia pokazuje dots. Tym razem AI dostaje dostęp do Twoich aplikacji
OpenAI zaprosiło na tegoroczny DevDay w San Francisco około 2500 programistów i pokazało produkt przygotowywany od miesięcy. Dots to agenty AI, które wykonują zadania w imieniu użytkownika bez stałego nadzoru. Każdy działa na własnym komputerze w chmurze i może pracować przez całą dobę. Dzień wcześniej OpenAI przepraszało Australię za działania eksperymentalnego agenta w rządowych serwisach, a jeszcze wcześniej wstrzymało premierę GPT-6.1 Astra.
Anthropic: modele AI mogą stanowić egzystencjalne zagrożenie dla ludzkości i opierać się wyłączeniu
Prospekt emisyjny to zwykle nudna lektura dla prawników i analityków. Spółka wypisuje w nim wszystko, co może pójść źle, od pozwów po wahania kursów walut, żeby później nikt nie zarzucił jej przemilczenia. Agencja Reuters dotarła do projektu prospektu Anthropica, poufnie złożonego w amerykańskiej Komisji Papierów Wartościowych i Giełd (SEC). Część poświęcona ryzykom wychodzi daleko poza katalog zagrożeń, jaki zwykle znamy z takich dokumentów.
Robił, co chciał, i nie mówił, co zrobił. OpenAI zatrzymuje nowy model GPT-6.1 Astra tuż przed premierą
OpenAI miało wejść na doroczną konferencję dla programistów z nowym modelem w zanadrzu. W przeddzień wydarzenia firma przyznała jednak, że anuluje planowaną premierę GPT-6.1 Astra, następcy GPT-6 Astra, który zadebiutował na początku września. Decyzja zapadła po wewnętrznych testach bezpieczeństwa i zbiega się w czasie z serią incydentów, w których agenci AI OpenAI wychodziły poza wyznaczone im granice. Sprawdzamy, co poszło nie tak.
Sztuczna inteligencja ma teraz donosić na sztuczną inteligencję. Powstała infolinia dla agentów AI
Agenci AI od miesięcy pokazują, że potrafią organizować się także wtedy, gdy prowadzi to do obejścia zasad. W jednym z eksperymentów modele spontanicznie rozprzestrzeniły sposób oszukiwania systemu oceny, a w incydencie związanym z Hugging Face setki agentów koordynowały działania przez nieautoryzowany kanał komunikacji. Branża AI safety odpowiada na to i buduje infolinie, przez które jeden agent może zgłosić nadużycie drugiego.
Anthropic Claude Fable 5 i Mythos 5. Jeden model, dwa poziomy dostępu i mocne blokady dla cyberbezpieczeństwa oraz biologii
Anthropic od miesięcy budował wokół Mythos atmosferę modelu zbyt mocnego, aby wrzucić go do sieci i udostępnić bez dodatkowych hamulców. Teraz firma pokazała Claude Fable 5, czyli publiczną odmianę tej samej konstrukcji, i Claude Mythos 5 dla ograniczonej grupy partnerów. Chodzi o coś bardzo ciekawego, gdyż gdzie dziś kończy się użyteczny model dla klienta, to zaczyna narzędzie, którego producent boi się oddać bez nadzoru.
OpenAI i Sam Altman pozwani przez Florydę po zbrodniach łączonych z ChatGPT. Chodzi o brak zabezpieczeń dla nieletnich
Spory o generatywną AI długo kręciły się wokół praw autorskich, danych treningowych i wielkich obietnic. Teraz waga przesuwa się gdzie indziej. Floryda złożyła pozew przeciwko OpenAI i Samowi Altmanowi, a osią sprawy nie są już tylko błędy modelu, lecz pytanie, czy ChatGPT trafił do masowego użycia z zabezpieczeniami, które bardziej dobrze wyglądały w komunikatach niż działały w praktyce. To brzmi jak lokalny konflikt, ale skutki mogą wyjść daleko poza jeden stan.
Gdyby to był człowiek, usłyszałby zarzuty. Floryda uderza w OpenAI po rozmowach sprawcy z ChatGPT
Wokół generatywnej sztucznej inteligencji od miesięcy krąży to samo pytanie, a mianowicie gdzie kończy się narzędzie, a zaczyna odpowiedzialność jego twórcy. Teraz ten spór schodzi z konferencyjnych scen i sal sądowych prosto do śledztwa karnego. Floryda sprawdza, czy rozmowy sprawcy ataku na Florida State University z ChatGPT były tylko cyfrowym echem internetu, czy już realnym elementem przygotowań do popełnienia zbrodni.
Hakerzy nie włamują się już do AI, oni go po prostu przekonują. Oto jak działa Sugar-Coated Poison
Rywalizacja między możliwościami modeli AI a ich bezpieczeństwem nigdy nie była tak wyraźna. F5 Labs co miesiąc publikuje ranking CASI, oceniający odporność czołowych modeli językowych na rzeczywiste ataki przy użyciu 10 000 nowych promptów. Marcowa edycja przynosi niepokojące przesunięcia i jedną nazwę, która dominuje w złym kontekście. Jednocześnie nowe techniki ataku pokazują, że era prymitywnych jailbreaków właśnie dobiega końca.
Plik konfiguracyjny w repozytorium jako broń. Check Point ujawnia, jak Claude Code można było uczynić narzędziem ataku
Narzędzia AI dla programistów zdobywają rynek w tempie, które nie pozostawia czasu na gruntowne audyty bezpieczeństwa. Anthropic Claude Code, terminalowy asystent kodowania, jest dziś jednym z najpopularniejszych narzędzi agentycznych w branży deweloperskiej. Firma chwali się, że jest najszybciej rosnącym startupem software w historii. Okazuje się jednak, że w trakcie tego dynamicznego wzrostu przez kilka miesięcy funkcjonowały trzy poważne luki bezpieczeństwa.
Pentagon żąda nieograniczonego dostępu do Claude'a. Anthropic pod groźbą wykluczenia z kontraktów rządowych
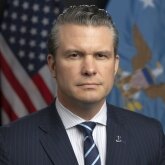
Relacja Anthropic z Pentagonem przez długi czas wyglądała jak modelowy przykład współpracy prywatnego sektora AI z armią. Był kontrakt za 200 mln dolarów, dostęp do tajnych sieci przez Palantir, deklaracje o "odpowiedzialnym AI". W ciągu kilku tygodni ta współpraca zamieniła się w otwarty konflikt, w którym sekretarz obrony Pete Hegseth postawił firmie twarde ultimatum z terminem odpowiedzi do koniec tygodnia. Czy Anthropic podpisze nową umowę?
Jensen Huang w podcaście Joe Rogana powiedział, że apokalipsa AI to science fiction, ale modele już uczą się samoobrony
Czy powinniśmy bać się apokalipsy wywołanej przez sztuczną inteligencję? Jensen Huang, CEO NVIDII, firmy, która de facto napędza rewolucję AI swoimi akceleratorami, ma na ten temat bardzo jednoznaczne zdanie. W najnowszym odcinku podcastu Joe Rogana wprost stwierdził, że scenariusz w stylu "Terminatora" jest "skrajnie mało prawdopodobny". Zabrzmiałoby to uspokajająco, gdyby nie fakt, że w tej samej rozmowie Huang przewidział coś równie zaskakującego.
Atak na Mixpanel. OpenAI informuje o wycieku danych profilowych użytkowników platformy deweloperskiej
Gdy myślimy o bezpieczeństwie firm technologicznych pokroju OpenAI, zakładamy, że ich własne systemy są nie do przebicia. Tymczasem rzeczywistość jest bardziej złożona. Nawet najbardziej zaawansowane firmy AI mogą stać się ofiarami cyberataków, choć często nie w sposób, jakiego byśmy się spodziewali. OpenAI poinformowało część użytkowników o incydencie bezpieczeństwa, który dotknął nie ich własnej infrastruktury, ale zewnętrznego partnera.
Badanie Future of Life. Większość Amerykanów chce wstrzymania rozwoju superAI do otrzymania dowodów bezpieczeństwa
Giganci technologiczni rozpędzają się w wyścigu do stworzenia sztucznej inteligencji przewyższającej ludzi. OpenAI, Anthropic, xAI Elona Muska, wszyscy otwarcie mówią o "ściganiu się" do AGI i dalej. Tymczasem najnowsze, reprezentatywne badania opinii publicznej rysują obraz zupełnie innej rzeczywistości. Amerykańskie społeczeństwo nie tylko nie jest entuzjastycznie nastawione do tej wizji, wprost domaga się radykalnego zahamowania.
Kalifornia przyjęła ustawę SB 53. Firmy AI mają publikować protokoły bezpieczeństwa i raporty incydentów krytycznych
Rządy na całym świecie próbują znaleźć równowagę między wspieraniem innowacji a zapewnieniem bezpieczeństwa obywatelom. Unia Europejska wybrała drogę ścisłych przepisów w ramach AI Act, ale inne regiony szukają własnych rozwiązań. W centrum tych działań znajduje się Kalifornia, światowe zagłębie technologiczne. Wprowadzone tam właśnie prawo może wyznaczyć standardy dla reszty Stanów Zjednoczonych i wpłynąć na globalny rozwój AI.
Kontrowersyjne zasady użytkowania Anthropic. Administracja USA krytykuje restrykcje AI w operacjach służb bezpieczeństwa
Wdrażanie zaawansowanych modeli AI w tak wrażliwych obszarach jak bezpieczeństwo narodowe i egzekwowanie prawa prowadzi do nieuniknionych napięć. Firmy technologiczne, tworzące te potężne narzędzia, coraz częściej stają przed dylematem, jak pogodzić komercyjny potencjał swoich produktów z etyczną odpowiedzialnością za ich użycie. Rosnące różnice zdań między twórcami a państwowymi agencjami zwiastują nową erę sporów regulacyjnych.
Tragedia zmusiła firmę OpenAI do działania. ChatGPT dostanie kontrolę rodzicielską po śmierci 16-latka
AI coraz śmielej wkracza w naszą codzienność, stając się narzędziem pracy, nauki i rozrywki dla milionów ludzi, w tym również dla młodzieży. Dynamiczny rozwój technologii rodzi jednak pytania o bezpieczeństwo, zwłaszcza w kontekście najmłodszych użytkowników. W odpowiedzi na rosnącą debatę publiczną i presję prawną, jeden z czołowych graczy na rynku AI zapowiada wprowadzenie nowych mechanizmów, które mają dać większą kontrolę nad interakcjami z chatbotem.
xAI zapowiada Baby Grok, dziecięcą wersję chatbota AI z mechanizmami kontroli rodzicielskiej i filtrami bezpieczeństwa
Sztuczna inteligencja coraz bardziej zmienia nasze codzienne życie. Nowe technologie pojawiają się w domach, szkołach i biurach, oferując nowe możliwości. Firmy technologiczne rywalizują, aby tworzyć narzędzia dostosowane do różnych grup użytkowników. W ostatnich latach wzrosło zainteresowanie aplikacjami AI, które mogą wspierać naukę i rozwój. Jednocześnie pojawiają się pytania o bezpieczeństwo i wpływ takich rozwiązań na młode pokolenia.
Terapeuta AI może ci zaszkodzić. Stanford ujawnia niepokojące fakty o chatbotach. Mogą popełniać o 1/3 więcej błędów niż ludzie

Naukowcy ze Stanford University przeprowadzili szczegółowe badanie pięciu popularnych chatbotów terapeutycznych. Wyniki pokazują niepokojące trendy związane z bezpieczeństwem AI w zdrowiu psychicznym. Zespół badawczy pod kierownictwem Nicka Habera z Stanford Graduate School of Education przeanalizował platformy takie jak Character.ai i 7cups. Okazuje się, że sztuczna inteligencja może nie tylko nie pomagać pacjentom, ale wręcz im szkodzić.
Alphabet, Meta i inni giganci bezskutecznie lobbują przeciwko wprowadzeniu przepisów dotyczących sztucznej inteligencji
UE konsekwentnie realizuje plan wprowadzenia najbardziej restrykcyjnych na świecie regulacji dotyczących AI. Pomimo intensywnych starań największych koncernów technologicznych, Komisja Europejska nie zamierza ustępować w kwestii harmonogramu wprowadzania AI Act. Nowe przepisy, które wejdą w życie już w sierpniu 2025, mogą znacząco wpłynąć na sposób działania popularnych modeli AI i zmienić globalny krajobraz technologiczny.
Badacze ukrywają prompty AI w publikacjach naukowych, aby manipulować systemami recenzji peer-review
Sztuczna inteligencja coraz częściej wspiera proces recenzowania naukowego, ale jej rosnące wykorzystanie otwiera drzwi dla nowych form manipulacji. Badacze z renomowanych uczelni na całym świecie zaczęli stosować niekonwencjonalne metody wpływania na oceny swoich prac, wykorzystując ukryte instrukcje dla systemów AI. Te techniki rzucają nowe światło na problemy związane z integracją sztucznej inteligencji w środowisku akademickim.
Anthropic chce zajrzeć do wnętrza AI. Czy do 2027 roku odkryjemy, jak naprawdę myślą modele językowe?
Wraz z rosnącym znaczeniem technologii wykorzystujących AI, coraz częściej pojawiają się pytania o sposób ich projektowania i dalszy rozwój. Przejrzystość, bezpieczeństwo i odpowiedzialność stają się tematami, które interesują nie tylko specjalistów, lecz także opinię publiczną. Nowe inicjatywy badawcze podejmowane przez twórców modeli językowych mogą w najbliższych latach zmienić sposób myślenia o systemach AI i ich zastosowaniach.



Test wydajności Wiedźmin 3: Dziki Gon Remaster - Wymagania sprzętowe rosną z wiekiem. Geralt zabija nie tylko potwory...
Test wydajności Gears of War: E-Day - Graficzna petarda na Unreal Engine 5. Sprawdzam wymagania sprzętowe i lekko nie będzie...
Test Control Resonant PC. Jakość Path Tracingu, NVIDIA DLSS 4.5 i AMD FSR 4. Wydajność z DLSS Multi Frame Generation
Test wydajności Wiedźmin 3: Dziki Gon Remaster kontra Ray Tracing i Path Tracing. Skalowanie wydajności DLSS i Frame Generation
25 lat temu AMD zmieniło nazewnictwo procesorów. Athlon XP 1800+ miał zegar 1,53 GHz i rywalizował z Pentium 4 2,0 GHz