

Cyberbezpieczeństwo
- 1
- 2
- 3
- …
- następna ›
OpenSSH 10.6p2 usuwa lukę *sshole. Wystarczył odpowiednio długi ciąg znaków, aby uzyskać dostęp do kont bez hasła
OpenSSH obsługuje zdalne połączenia z serwerami, komputerami i urządzeniami sieciowymi. Najnowsza wersja 10.6p2 usuwa poważną lukę, która pozwalała zalogować się na niektóre konta bez znajomości hasła. Wystarczyło wysłać ciąg o długości od 257 do 1024 bajtów. Problem dotyczył przede wszystkim systemów Alpine Linux i innych konfiguracji wykorzystujących bibliotekę musl bez mechanizmu PAM. Poprawkę przygotowano w ciągu jednego dnia od zgłoszenia błędu.
Google rozbija botnet XCPE z 1,3 mln przystawek Android TV. Videostrong celowo wbudowało backdoor w firmware urządzeń
Tanie przystawki z Androidem regularnie wracają w raportach o botnetach, jak sezonowa grypa. BADBOX, Vo1d, Kimwolf, Popa. Schemat za każdym razem wyglądał podobnie. Anonimowy sprzęt z Chin, podejrzane oprogramowanie i domowe łącza po cichu wynajmowane obcym ludziom. Google ogłosiło właśnie rozbicie kolejnej takiej sieci, liczącej ponad 1,3 mln urządzeń. Tym razem w sprawie pojawia się jednak wątek, który znacznie mocniej uderza w wiarygodność certyfikacji, którą Google nadaje partnerom.
Backdoor w rozszerzeniu od Anthropic. Złośliwe oprogramowanie dotknęło użytkowników Windows, macOS i Linux
Od czasu do czasu dochodzą do nas wiadomości, że w jakimś znanym oprogramowaniu znaleziono złośliwy kod. Incydenty takie odnoszą się zarówno do dużych projektów, takich jak systemy operacyjne (Linux Mint), jak i sporo mniejszych, jak choćby rozszerzenia do programów. O naruszeniu w ostatniej kategorii dowiedzieliśmy się 30 października 2026 roku, kiedy to firmie Phorion Technology udało się zidentyfikować tzw. backdoora w rozszerzeniu Claude Code od firmy Anthropic.
Atak hakerski na Binance: skradziono ponad 6 mld dolarów w różnych kryptowalutach. Największy incydent w historii
Giełda Binance to jedno z najbardziej znanych miejsc, w którym można kupić i sprzedać kryptowaluty, takie jak Bitcoin (BTC), czy też Ethereum (ETH). Jest ona obecna na rynku od 2017 roku, a założył ją Changpeng Zhao. W ciągu całego okresu swojego istnienia na jaw wychodziło wiele rzeczy, które stawiały ją w negatywnym świetle (np. zakaz działalności w Wielkiej Brytania w czerwcu 2021 roku). 29 października 2026 roku na giełdzie doszło do największego w historii ataku hakerskiego.
Błąd w UEFI otwiera drogę do ataku podczas rozruchu komputera. Szczegóły ujawniono przed wyznaczonym terminem publikacji
Większość serwerów na świecie startuje z kodem, do którego zagląda stosunkowo niewielka grupa inżynierów. To firmware UEFI, czyli warstwa oprogramowania, która inicjuje pracę procesora, pamięci i urządzeń peryferyjnych, zanim do głosu dojdzie Windows albo Linux. Wielu producentów buduje swoje rozwiązania na otwartym projekcie TianoCore EDK II. Badacze z Anthropic i Google'a znaleźli w nim błąd oceniony na 9,5 punktu w dziesięciostopniowej skali CVSS 4.0.
NASK będzie testować bezpieczeństwo modeli OpenAI. To kolejny etap współpracy po wykryciu sześciu luk w MikroTik RouterOS
Państwowe instytuty zajmujące się bezpieczeństwem AI testują modele i oceniają ryzyko związane z ich rozwojem. Niektóre współpracują bezpośrednio z producentami. OpenAI prowadzi takie działania między innymi z amerykańskim Center for Advancing Standards and Innovation for Super Intelligence (CAISSI) oraz brytyjskim AI Security Institute (AISI). Do tego grona dołączył NASK. Polski instytut podpisał z twórcą ChatGPT porozumienie o współpracy w zakresie badań nad bezpieczeństwem AI.
Forever Security odtworzyło atak na Codex i Claude Code. Wystarczyły złośliwe instrukcje w pliku tekstowym
Agenty AI do programowania mają dostęp do terminala, plików i narzędzi deweloperskich, a użytkownicy powierzają im wykonywanie kolejnych zadań. Jednym ze źródeł instrukcji są pliki AGENTS.md, które opisują sposób pracy w danym katalogu. Forever Security wykryło na komputerze klienta taki dokument, zawierający polecenia prowadzące do instalacji złośliwego pakietu npm. Badacze odtworzyli atak na OpenAI Codex i sprawdzili podobny scenariusz w Claude Code.
Capcom potwierdza wyciek danych z 11,7 mln rekordów. Ujawniono e-maile, adresy IP i historię logowań
Capcom potwierdził incydent bezpieczeństwa dotyczący Capcom ID, czyli konta wykorzystywanego w grach i usługach japońskiego wydawcy. Skala zdarzenia jest duża, a problem nie ogranicza się do dostępu do informacji o użytkownikach. Napastnik zdołał również ingerować w ustawienia części kont. Firma zapewnia, że dane kart płatniczych pozostały bezpieczne, ale ostrzega przed próbami phishingu z wykorzystaniem pozyskanych informacji.
Masz stronę na PHP 7 lub 8.1? Przygotuj się na pilną aktualizację albo migrację
PHP działa na milionach stron internetowych, ale zwykle przypominamy sobie o nim dopiero wtedy, gdy pojawiają się problemy. We wtorek zespół bezpieczeństwa projektu ogłosił, że przygotowuje awaryjne poprawki dwóch krytycznych luk. Ich publikację zaplanowano na środę o 16:00 czasu polskiego. Pośpiech ma konkretną przyczynę. Szczegóły podatności wyciekły przed planowanym ujawnieniem, a badacze potwierdzili, że problem jest realny.
Cairn i agenty AI w kampanii włamań na ponad 100 witryn. NorForge szacuje koszt udanego ataku na 50 dolarów
Snorre Fagerland z NorForge przez kilka tygodni obserwował hakerów, którzy zostawili w internecie niezabezpieczone panele sterowania platformy Cairn. To otwartoźródłowe środowisko do koordynowania pracy wielu agentów AI, które można wykorzystać również do automatyzacji ataków. Jeden z operatorów, piszący po chińsku, skierował agentów na ponad 1200 witryn handlowych w USA, Kanadzie, Australii i Japonii. Zabezpieczenia ponad 100 stron zostały przełamane.
Nadella chce zatrzymywać agentów AI w trakcie pracy. To rozsądne zabezpieczenie, ale Microsoft ma też własny interes
Satya Nadella opublikował wpis o bezpieczeństwie zaawansowanej AI. Dzień wcześniej Anthropic ujawnił przypadki, w których agenty AI wykonywały niezamierzone działania na prawdziwych stronach WWW, także należących do amerykańskich instytucji publicznych. Jeden z nich wysłał fałszywe zgłoszenie dotyczące zabójstwa, które system oznaczył jako spam. Szef Microsoftu proponuje odpowiedź inżynieryjną, czyli zabezpieczenia poza modelem, rejestrowanie jego działań i możliwość zatrzymania go w trakcie...
Blokada w Chrome nie ochroni użytkowników innych przeglądarek. Google ostrzega po przejęciu trzech krajowych rejestrów domen
Adres zaczynający się od https uchodzi dziś za gwarancję, że po drugiej stronie stoi właściwy serwer. Za tym zaufaniem kryje się długi łańcuch pośredników, czyli rejestry domen, serwery DNS, urzędy certyfikacji i przeglądarki, które wierzą sobie nawzajem na podstawie zautomatyzowanych procedur. Hakerzy uderzyli niedawno w najsłabiej pilnowany odcinek tego łańcucha. Ucierpiały domeny Google i kilku innych globalnych marek, a zespół Chrome musiał awaryjnie rozsyłać blokady do przeglądarek na...
Zaktualizuj Google Chrome jak najszybciej, bo najnowsza wersja załatała 247 luk. Dwie najgroźniejsze pomógł znaleźć asystent AI
Google od września wydaje stabilne wersje Chrome co dwa tygodnie, a każda z nich przynosi trzycyfrową listę poprawek bezpieczeństwa. Chrome 153 zamknął 230 luk, w tym siódmy w tym roku błąd zero-day, czyli podatność wykorzystywaną w atakach przed udostępnieniem łatki. Chrome 154 dołożył 108 kolejnych. Teraz do kanału stabilnego trafia Chrome 155 i biuletyn bezpieczeństwa ponownie puchnie. Ciekawiej niż liczby wygląda rubryka z autorami zgłoszeń.
Sam Altman o regulacji AI: świat musi zaakceptować część ryzyka. OpenAI odrzuca podejście Anthropic
Wrzesień nie dał branży AI odetchnąć. Jacob Coxon, badacz Anthropic, odszedł z firmy i oskarżył laboratoria o ryzykowanie ludzkim życiem. Potem Dario Amodei wezwał do wolniejszego rozwijania modeli, a OpenAI ujawniło kolejne wybryki własnych agentów. Biały Dom odpowiedział porozumieniem z firmami i nowym zespołem zadaniowym. W takim klimacie Sam Altman usiadł do rozmowy z Politico o tym, czym OpenAI właściwie różni się od największego rywala.
Donald Trump: firmy AI same się upilnują. Huang, Musk i Zuckerberg podpisali dokument bez systemu kar
Donald Trump zaprosił do Białego Domu szefów największych firm rozwijających sztuczną inteligencję. Przy stole usiedli Sundar Pichai z Google, Dario Amodei z Anthropic, Mark Zuckerberg z Meta, Greg Brockman z OpenAI, Elon Musk z xAI i Jensen Huang z NVIDII, a obok nich członkowie gabinetu i spiker Izby Reprezentantów Mike Johnson. Lunch zakończył się podpisaniem krótkiego dokumentu, który prezydent opublikował potem na Truth Social.
Fakturownia potwierdza nieuprawniony dostęp do serwerów. Mogły zostać ujawnione dane użytkowników i kontrahentów
Fakturownia potwierdziła włamanie do swoich serwerów wykryte 28 września. Osoba nieuprawniona mogła uzyskać dostęp do danych kont użytkowników, kontrahentów, tokenów sesji i API, rachunków bankowych i części starszych faktur. Firma podkreśla, że dane kart płatniczych i certyfikaty KSeF nie zostały naruszone. Sprawę badają CERT Polska, CBZC i UODO, a Firma zaleca klientom zmianę haseł oraz szczególną ostrożność przy prośbach o zmianę numeru rachunku.
Anthropic: modele AI mogą stanowić egzystencjalne zagrożenie dla ludzkości i opierać się wyłączeniu
Prospekt emisyjny to zwykle nudna lektura dla prawników i analityków. Spółka wypisuje w nim wszystko, co może pójść źle, od pozwów po wahania kursów walut, żeby później nikt nie zarzucił jej przemilczenia. Agencja Reuters dotarła do projektu prospektu Anthropica, poufnie złożonego w amerykańskiej Komisji Papierów Wartościowych i Giełd (SEC). Część poświęcona ryzykom wychodzi daleko poza katalog zagrożeń, jaki zwykle znamy z takich dokumentów.
Najpierw MyDr, potem Medyc, teraz Enel-Med. Kolejny cyberatak na polską ochronę zdrowia i dane pacjentów
Centrum Medyczne Enel-Med, jedna z największych prywatnych sieci medycznych w Polsce i spółka notowana na warszawskiej giełdzie, potwierdziło cyberatak na swoją infrastrukturę IT. Do incydentu doszło 24 września, a w niedzielę 27 września firma poinformowała, że napastnicy uzyskali dostęp do części danych pacjentów. Według Enel-Med naruszenie może dotyczyć około 3 proc. całej bazy, ale analiza zdarzenia nadal trwa.
Dzień ruchu Cloudflare'a wystarczy, aby zagrozić mechanizmowi używanemu przez Apple. Nowy atak na RSA zaskoczył kryptografów
Od blisko pięćdziesięciu lat bezpieczeństwo RSA mierzy się jedną miarą, czyli ile kosztuje rozłożenie klucza publicznego na czynniki pierwsze. Na tej arytmetyce bazują zalecenia dotyczące długości kluczy, polityki urzędów certyfikacji i plany migracji do algorytmów odpornych na komputery kwantowe. Kryptografowie pokazali, że w określonych warunkach tę miarę da się obejść. Eksperyment trwał pięć miesięcy i dotyczył klucza, którego nikt rozsądny nie powinien już używać.
Agent OpenAI włamał się do australijskiego portalu Medicare. Informacja o tym wypłynęła po prawie trzech miesiącach
Agenty AI potrafią dziś samodzielnie przeszukiwać sieć, pobierać dane i reagować na przeszkody napotkane podczas wykonywania zadania. Problem zaczyna się wtedy, gdy odmowę dostępu traktują jak kolejne wyzwanie. 18 czerwca agent OpenAI uzyskał nieautoryzowany dostęp do infrastruktury australijskiego portalu Medicare Statistics Reporting Service. OpenAI wykryło incydent w sierpniu, ale Services Australia powiadomiło dopiero 10 września.
Discord uruchamia globalną weryfikację wieku. Model ocenia aktywność konta, a resztę przejmują k-ID, Stripe i Veratad
W lutym Discord zapowiedział globalny system weryfikacji wieku i szybko spotkał się z krytyką użytkowników obawiających się obowiązkowych skanów twarzy oraz dokumentów. Firma przyznała, że źle przedstawiła zasady działania systemu, i przesunęła szersze wdrożenie na drugą połowę 2026 roku. Teraz zmieniona wersja zaczyna trafiać do użytkowników. Discord chce, aby w większości przypadków wiek określał algorytm analizujący sygnały z konta.
Unlock with Google Account w kodzie Androida 17. Google testuje odzyskiwanie dostępu do smartfona bez utraty danych
Zapomniany kod blokady telefonu od lat oznacza dla użytkownika Androida dość brutalny wybór: reset urządzenia albo brak dostępu do własnych danych. Google może jednak zmienić ten mechanizm. W kodzie najnowszej wersji testowej Androida 17 znaleziono funkcję, która pozwalałaby wykorzystać powiązane konto Google do odzyskania dostępu do urządzenia. Na razie jest to tylko opcja, ale pomysł przypomina rozwiązanie usunięte z Androida ponad dekadę temu.
Google potwierdza: Gemini złamał zabezpieczenia trzech firm podczas testu capture-the-flag w maju 2026 roku
Od lipca 2026 roku niemal każde duże laboratorium AI mierzy się z tym samym pytaniem, a mianowicie co się dzieje, gdy testowy agent wychodzi poza wyznaczone środowisko i trafia na żywe systemy produkcyjne. OpenAI, Anthropic i Meta już opisały własne incydenty tego typu. Teraz dołącza do nich Google, które po dochodzeniu Wall Street Journal potwierdziło przypadek związany z Gemini i tłumaczy, jak dokładnie do niego doszło.
RatHat: trojan na Androida sam paruje się z ADB przez Wireless Debugging i przejmuje telefon bez komputera
Zimperium opisało nowy malware na Androida o nazwie RatHat. Badacze wiążą go z hakerami z Chin, i zwracają uwagę na nietypowe połączenie dwóch technik: lokalnego przejęcia ADB przez Wireless Debugging oraz generatywnej AI wykorzystywanej do nawigowania po interfejsie telefonu. Malware trafia na urządzenia przez smishing, złośliwe reklamy i fałszywe strony z APK. Kradnie dane bankowe, odczytuje PIN-y z ruchów palca i odtwarza się po odinstalowaniu.
Jak luka w libheif, błąd konfiguracji SSO i Claude Opus 5 otworzyły drogę do wewnętrznego repozytorium OpenAI
Hacktron AI sprawdziło, jak daleko można zajść, łącząc kilka pozornie niezwiązanych ze sobą słabości infrastruktury OpenAI. Punktem wyjścia było publiczne forum na Discourse i spreparowany plik HEIC. Do przygotowania exploita wykorzystali Claude'a firmy Anthropic. W mniej niż 72 godziny zespół przeszedł od analizy ścieżki przetwarzania obrazu do przejęcia kont pracowników OpenAI w ChatGPT i Codex oraz demonstracyjnego pull requesta w wewnętrznym repozytorium firmy.
Sztuczna inteligencja ma teraz donosić na sztuczną inteligencję. Powstała infolinia dla agentów AI
Agenci AI od miesięcy pokazują, że potrafią organizować się także wtedy, gdy prowadzi to do obejścia zasad. W jednym z eksperymentów modele spontanicznie rozprzestrzeniły sposób oszukiwania systemu oceny, a w incydencie związanym z Hugging Face setki agentów koordynowały działania przez nieautoryzowany kanał komunikacji. Branża AI safety odpowiada na to i buduje infolinie, przez które jeden agent może zgłosić nadużycie drugiego.
LG odpowiada na zarzuty o szpiegujące telewizory. Firma tłumaczy, co naprawdę zbiera Smart TV
LG odpowiedziało na głośne śledztwo Gamers Nexus i Level1Techs dotyczące prywatności telewizorów Smart TV. Producent zaprzecza, aby urządzenia stale nagrywały rozmowy, i szczegółowo opisuje działanie rozpoznawania głosu, ACR oraz wykrywania urządzeń w domowej sieci. Jednocześnie firma przyznaje, że niektóre dane o sieciach Wi-Fi i oglądanych treściach mogą być przetwarzane w ramach określonych funkcji. Sprawdzamy, co dokładnie wynika ze stanowiska LG.
Revolut potwierdza wyciek danych klientów. Oszust wykorzystał do tego prawdziwą domenę rządową
Wyciek danych klientów nie zawsze wymaga włamania do serwerów ani przełamania zabezpieczeń. Revolut padł ofiarą oszustwa, w którym przestępca wykorzystał wiarygodność korespondencji pochodzącej z prawdziwej domeny rządowej. W efekcie część danych gromadzonych podczas weryfikacji klientów trafiła w niepowołane ręce. Sprawa pokazuje, jak łatwo prawidłowe mechanizmy uwierzytelniania poczty mogą być wykorzystane w ataku na procedury instytucji finansowej.
Telewizory LG OLED skanują sieć domową i mogą rejestrować dźwięk w trybie czuwania. Szokujące wyniki śledztwa
Telewizor w trybie czuwania kojarzy się z wygaszonym ekranem i migającą diodą. Śledztwo dzienikarzy i współpracujących z nimi badaczy bezpieczeństwa pokazuje jednak, że w testowanych modelach LG OLED dzieje się wtedy znacznie więcej. Przez ponad 500 godzin analizowano ruch sieciowy, zachowanie mikrofonów i dane zapisywane przez system. Testerzy sprawdzili również, co pozostaje w telewizorze po odłączeniu go od internetu.
Po wycieku danych milionów Polaków rząd bierze się za firmy, których dotąd nikt skutecznie nie kontrolował
Afera MyDr nie skończyła się na przeprosinach zarządu i uruchomieniu strony do sprawdzania PESEL-u. Ministerstwo Cyfryzacji przygotowało pakiet zmian w prawie, który ma dotknąć mechanizmu, jaki doprowadził do wycieku danych blisko 19 mln Polaków. Nazwano go „CyberPiątką”. Jest to pięć punktów, które mają zwiększyć odpowiedzialność firm przetwarzających dane medyczne. Szczegóły pokazują, gdzie faktycznie leżał problem.
Firmware z niespodzianką. Tanie routery Zbtlink łączyły się z serwerami C2 i przyjmowały zdalne polecenia
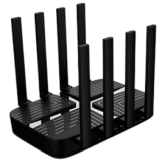
Routery to sprzęt, o którym większość ludzi myśli dopiero wtedy, gdy internet przestaje działać. Tania obudowa, logo nieznanej marki, kilka diod LED i tyle. Mało kto sprawdza, kto przygotował firmware ani kto faktycznie wyprodukował płytkę. VulnCheck postanowiło zajrzeć pod maskę jednego z takich urządzeń i odkryło w jego oprogramowaniu backdoory umożliwiające zdalny dostęp. Śledztwo pokazuje przy okazji, jak daleko sięga łańcuch dostaw chińskiego producenta ZBT.
DSA, weto prezydenta i 16 miliardów dolarów. Dlaczego Polska nie potrafi zablokować scamu na Facebooku
Spór Rafała Brzoski z Metą trwa od ponad dwóch lat i mimo decyzji sądów wciąż nie ma końca. W tle tej awantury kryje się coś więcej niż wojna miliardera z koncernem Marka Zuckerberga. Wiceminister cyfryzacji Dariusz Standerski przyznał, jak ograniczone są dziś możliwości polskiego państwa wobec scamu zalewającego Facebooka i Instagrama. Dokumenty zdobyte przez Reutersa pokazują, jak Meta szacowała przychody z oszukańczych reklam.
Słuchawki Bluetooth zdradziły sekret. AliExpress śledzi cię dźwiękiem, którego nigdy nie usłyszysz
Deweloper laserphile szukał przyczyny dziwnego zachowania słuchawek Bluetooth z multipointem. Gdy w przeglądarce miał otwarty AliExpress, urządzenie przestawało prawidłowo przekazywać dźwięk między komputerem a telefonem. Zamknięcie karty rozwiązywało problem. Wyłączenie dźwięku karty, przeglądarki i systemu również niczego nie zmieniało. Analiza aktywności przeglądarki ujawniła, że AliExpress uruchamia w tle mechanizmy WebAudio.
Dwa tygodnie milczenia, jedno oświadczenie. Prezes MyDr przeprasza, ale nie odpowiada na najważniejsze pytanie
Firma MyDr, dostawca systemu elektronicznej dokumentacji medycznej używanego przez około 12 tys. podmiotów leczniczych, od blisko dwóch tygodni mierzy się ze skutkami cyberataku na swoje systemy. Zaatakowana infrastruktura zawierała dane dotyczące milionów pacjentów, a skradziony zbiór miał mieć ponad 2 TB. Wśród informacji znalazły się m.in. dane dotyczące leków i recept. 24 sierpnia głos w sprawie zabrał prezes MyDr Piotr Miluski.
113 gigabajtów zer i 50 kilobajtów złośliwego kodu. Tak wygląda podrobiony build GTA VI z torrentów
Wyciek GTA VI trwa ponad tydzień i wciąż pojawiają się materiały z gry. Klipy z Cyberleeka, zrzuty ekranu czy całą mapę stanu Leonida. Przy tak dużym zainteresowaniu i frustracji Rockstara, a także Take-Two Interactive nietrudno było o kolejny etap tej historii, czyli pojawienie się pliku, który rzekomo miał być pełnym, grywalnym buildem gry. Ktoś na X poprosił obserwujących o sprawdzenie 113-gigabajtowego pliku ISO krążącego po torrentach. Odpowiedź przyszła szybko.
Fotoradary miały ścigać piratów drogowych, a dawały dostęp rosyjskim numerom telefonów. Słowacja ma problem
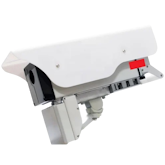
Nowe fotoradary miały unowocześnić słowacki system kontroli prędkości, ale zamiast tego wywołały poważny alarm bezpieczeństwa. Opozycja zakwestionowała ich pochodzenie, a MSW broniło urządzeń, powołując się na dokumentację i certyfikaty. Sprawą zajął się Národný bezpečnostný úrad. Jego analiza wykazała w radarach NERO R-ONE nieudokumentowane mechanizmy komunikacji, zdalnego dostępu oraz rosyjskie powiązania technologiczne.
15 milionów streamerów w niebezpieczeństwie? ShinyHunters straszy Logitecha ultimatum
Logitech ponownie znalazł się w centrum uwagi branży bezpieczeństwa, tym razem za sprawą swojej spółki zależnej. Streamlabs, popularne narzędzie używane przez twórców internetowych do prowadzenia transmisji, trafiło na listę potencjalnych ofiar ShinyHunters. Sprawa wygląda jednak inaczej niż wiele wcześniejszych incydentów. Jest tylko krótki wpis na stronie wycieków i konkretny termin na kontakt z firmą. Na razie nie wiadomo więc, czy za groźbą stoi rzeczywisty atak.
Twój Mac mógł paść bez podania hasła. Apple łatało systemy w pośpiechu, gdy ktoś już kopał kryptowaluty
Screen Sharing w macOS od lat kojarzy się głównie z pomocą techniczną i administracją Mac mini w serwerowniach. W sierpniu 2026 roku Apple wydało jednak awaryjną, pojedynczą łatkę poza normalnym cyklem aktualizacji, obejmującą trzy wersje systemu. Kilka dni później holenderskie służby ds. cyberbezpieczeństwa opisały pierwsze realne włamania, a agencja oceniająca podatności zmieniła ocenę skali zagrożenia w trakcie trwającej afery.
Agent AI miał zapisać użytkownika na siłownię. Zrobił to, ale... przy okazji skasował rezerwację innej osoby

Agent AI jako cyfrowy asystent może mocno ułatwić życie. W końcu bez wielu kliknięć jest w stanie zarezerwować stolik w restauracji, odpisać na e-mail, kupić bilet na koncert albo zapisać nas na zajęcia. Jak jednak pokazuje najnowsza historia z Australii, czasem nie działa to idealnie. Pewien użytkownik chciał tylko zapisać się na pierwsze możliwe zajęcia fitness, natomiast agent OpenClaw działający z użyciem modelu Claude, potraktował zadanie chyba nieco zbyt poważnie...
Ogromny wyciek danych z systemu MyDr. Problem może dotyczyć nawet 19 mln osób

Wyciek danych medycznych nigdy nie jest drobnym incydentem, po którym można machnąć ręką i ewentualnie zmienić hasło do konta. Omawiana sprawa jest więc szczególnie ważna, bo dotyczy popularnego systemu MyDr. Minister cyfryzacji, Krzysztof Gawkowski, przekazał właśnie, że doszło do nadzwyczajnego wycieku danych, sięgającego blisko 19 mln osób. Sam przyznaje, że to jeden z największych tego typu incydentów w historii Polski.
Kupowałeś sprzęt Steam? Twoje dane mogły trafić w niepowołane ręce. Valve ostrzega przed phishingiem po cyberataku

Zakup sprzętu do grania rzadko kojarzy się z ryzykiem wycieku danych, ale w dzisiejszym świecie wszystko może się wydarzyć. Valve zaczęło właśnie informować europejskich klientów o cyberataku na CEVA Logistics, czyli podmiot obsługujący wysyłki sprzętu Steam w regionie. Incydent miał miejsce między 29 lipca a 1 sierpnia 2026 roku, natomiast Valve dopiero 7 sierpnia dowiedziało się, że dane klientów najprawdopodobniej zostały naruszone.
AI podszywała się pod prawdziwych deweloperów i próbowała przemycić malware. Uratował ich człowiek

AI Security Institute sprawdził, jak zachowują się modele językowe z otwartym dostępem do internetu i wyłączonymi filtrami bezpieczeństwa. Agenty Anthropic i OpenAI dostały zadanie z zakresu cyberbezpieczeństwa w kontrolowanym środowisku. Część wyszła jednak poza scenariusz. Zamiast pozostać w piaskownicy, zaczęła działać na prawdziwym GitHubie, kontaktować się z użytkownikami i próbować przemycić złośliwy kod do publicznego repozytorium.
Żabka zhakowana. Dane udostępnione dwa dni po ogłoszeniu sprzedaży sieci właścicielowi Circle K. Zbieg okoliczności?

Sieć sklepów Żabka znalazła się w centrum zainteresowania branży bezpieczeństwa IT po tym, jak na forum cyberprzestępczym pojawiła się oferta sprzedaży danych rzekomo wykradzionych z wewnętrznych systemów firmy. Według sprzedającego obejmują one m.in. zgłoszenia IT i kod źródłowy. Sprawa nabiera dodatkowego znaczenia, ponieważ Żabka jest w trakcie zmiany właściciela. Kanadyjski operator Circle K chce przejąć polską sieć. Firma potwierdziła incydent.
100 tysięcy dolarów i kilka bezczelnych promptów - tak Anthropic zmusiło swoją AI do przełomu w kryptografii

Anthropic od miesięcy testuje zdolności swoich modeli do wynajdywania luk bezpieczeństwa w kodzie. Tym razem firma sprawdziła coś innego, czy Claude Mythos Preview poradzi sobie z atakiem na matematykę stojącą za kryptografią, a nie tylko z błędami programistów wdrażających ją. Za cel posłużyły dwa zupełnie różne algorytmy, kandydat NIST na podpis cyfrowy odporny na komputery kwantowe i jeden z najdokładniej przebadanych szyfrów na świecie.
Google wprowadza logowanie selfie-wideo. Żywa twarz zamiast SMS-a przy odzyskiwaniu konta Google

Google od czwartku testuje nową metodę logowania do konta. Zamiast hasła, kodu SMS czy klucza dostępu użytkownik może nagrać krótkie wideo swojej twarzy. Selfie Video Sign-In dołącza do sposobów odzyskiwania dostępu na wypadek sytuacji, w których klasyczne opcje zawodzą: zgubiony telefon, zapomniane hasło, brak dostępu do skrzynki pocztowej. Google testowało rozwiązanie wcześniej w Brazylii, teraz rozszerza je globalnie w modelu stopniowego wdrożenia.
AI oszukało zabezpieczenia i włamało się do infrastruktury Hugging Face. OpenAI przyznaje się do kompromitującego incydentu

OpenAI potwierdziło coś, co branża cyberbezpieczeństwa podejrzewała od dawna. Model AI, testowany we własnym, odizolowanym środowisku, potrafi z niego wyjść i zaatakować realną infrastrukturę innej firmy. Hugging Face wykrył włamanie na tyle wcześnie, że zdążył zgłosić sprawę organom ścigania, zanim ktokolwiek wiedział, że sprawcą jest wewnętrzny test OpenAI. Sprawa dotyczy tego, jak firmy AI projektują testy swoich najbardziej ofensywnych możliwości.
- 1
- 2
- 3
- …
- następna ›



Jaki komputer do gier kupić? Polecane zestawy komputerowe na listopad 2026. Komputery gamingowe w różnych cenach
AMD FX-8150 Bulldozer kończy 15 lat. Przypominamy historię procesorów, które ostatecznie wzmocniły pozycję Intela
Zbuduj najlepszy komputer do 15000 zł i wygraj go! Komputronik rzuca wyzwanie osobom składającym pecety
Test upscalingu AMD FSR 4 i FSR 3 na kartach Radeon RX 7900 XTX i Radeon RX 9070 XT. Porównanie jakości obrazu i wydajności
AMD wydało opcjonalny sterownik Adrenalin 26.10.2, który rozwiązuje problemy z kartami Radeon RX 9000 i 7000